Οι 7 Σημαντικότεροι Κίνδυνοι Κυβερνοασφάλειας το 2026
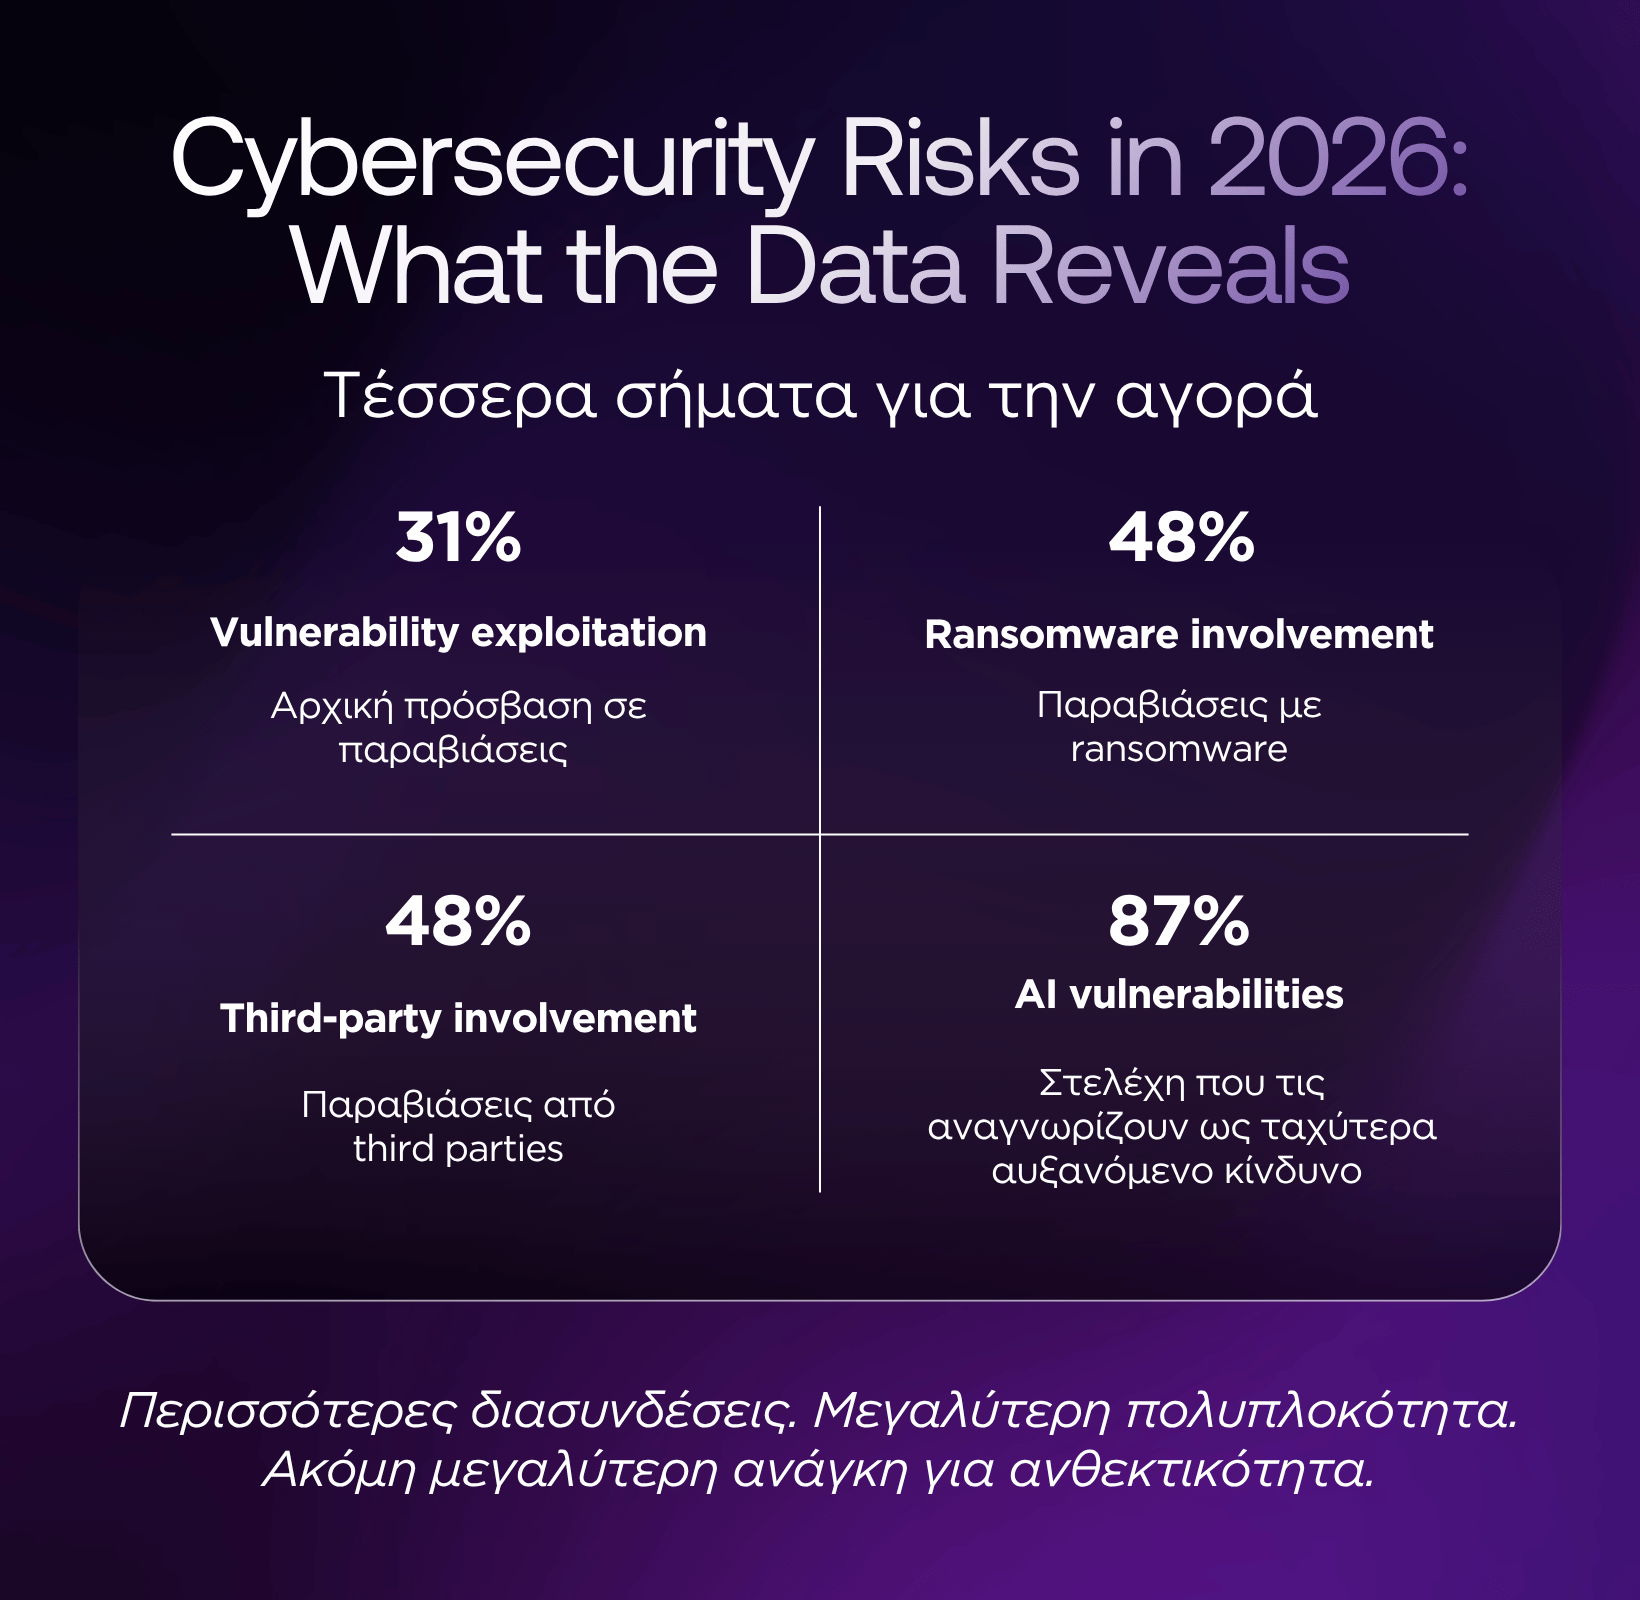
Ευπάθειες λογισμικού: Σύμφωνα με το Verizon DBIR 2026, η εκμετάλλευση ευπαθειών αποτελεί πλέον το συχνότερο αρχικό σημείο παραβίασης, με ποσοστό 31%.
-
Ransomware: Εμπλέκεται στο 48% των παραβιάσεων που εξετάζει η Verizon, επιβεβαιώνοντας τη συνεχιζόμενη σημασία του ως επιχειρησιακού κινδύνου.
-
Phishing και social engineering: Παραμένουν σημαντικοί μηχανισμοί αρχικής πρόσβασης, ενώ το AI μπορεί να κάνει τις απόπειρες εξαπάτησης πιο πειστικές και ευκολότερες στην κλιμάκωση.
-
Third-party risk: Οι παραβιάσεις με εμπλοκή τρίτων αυξάνουν τον κίνδυνο που προκύπτει από την εξάρτηση των επιχειρήσεων από εξωτερικά συστήματα και παρόχους.
-
AI security: Το 87% των συμμετεχόντων στην έρευνα Global Cybersecurity Outlook 2026 του World Economic Forum αναγνώρισε τις ευπάθειες που σχετίζονται με το AI ως τον ταχύτερα αυξανόμενο κυβερνοκίνδυνο κατά το 2025.
-
Επικοινωνίες και integrations: Η ασφάλεια πρέπει να εξετάζεται σε ολόκληρη την αλυσίδα των διασυνδεδεμένων συστημάτων, από την τηλεφωνία και τα APIs μέχρι τα CRM και τους AI Agents.
-
Business resilience: Η επιχειρησιακή ανθεκτικότητα εξαρτάται όχι μόνο από την πρόληψη, αλλά και από την ικανότητα εντοπισμού, περιορισμού και αποκατάστασης ενός περιστατικού.
Πηγές: Verizon 2026 DBIR, World Economic Forum Global Cybersecurity Outlook 2026.
Τι έχει αλλάξει στην κυβερνοασφάλεια των επιχειρήσεων το 2026;
Η σημαντικότερη αλλαγή δεν είναι απαραίτητα η εμφάνιση εντελώς νέων μορφών επίθεσης. Είναι ότι γνωστές απειλές εξελίσσονται μέσα σε ένα πολύ πιο διασυνδεδεμένο τεχνολογικό περιβάλλον.
Οι επιχειρήσεις χρησιμοποιούν πλέον περισσότερες cloud εφαρμογές, APIs, ψηφιακές υπηρεσίες, εργαλεία συνεργασίας και αυτοματισμούς. Παράλληλα, ενσωματώνουν το AI σε λειτουργίες που μέχρι πρόσφατα απαιτούσαν αποκλειστικά ανθρώπινη παρέμβαση.
Αυτές οι τεχνολογίες δημιουργούν σημαντικές δυνατότητες παραγωγικότητας και ανάπτυξης. Δημιουργούν όμως και περισσότερα πιθανά σημεία πρόσβασης για κακόβουλους παράγοντες.
Στην έκθεση Global Cybersecurity Outlook 2026, το World Economic Forum αναδεικνύει τρεις δυνάμεις που επηρεάζουν καθοριστικά το τοπίο: την ταχεία ανάπτυξη του AI, τις γεωπολιτικές εξελίξεις και τις αυξανόμενες διαφορές μεταξύ οργανισμών ως προς τις δυνατότητες κυβερνοπροστασίας.
Το συμπέρασμα για τις επιχειρήσεις είναι ιδιαίτερα πρακτικό.
Δεν αρκεί πλέον να εξετάζουν εάν κάθε εφαρμογή ή υπηρεσία είναι ασφαλής μεμονωμένα. Χρειάζεται να κατανοούν πώς συνδέονται αυτές οι υπηρεσίες, ποια δεδομένα ανταλλάσσουν και τι συμβαίνει όταν ένας κρίκος της αλυσίδας παρουσιάσει πρόβλημα.
Η ασφάλεια ενός διασυνδεδεμένου περιβάλλοντος δεν είναι απλώς το άθροισμα της ασφάλειας των επιμέρους εφαρμογών του.
1. Γιατί οι ευπάθειες λογισμικού αποτελούν έναν από τους μεγαλύτερους κινδύνους;
Οι ευπάθειες λογισμικού αποτελούν έναν από τους σημαντικότερους κινδύνους κυβερνοασφάλειας το 2026, καθώς οι επιτιθέμενοι εκμεταλλεύονται αδυναμίες σε εφαρμογές και συστήματα που είναι προσβάσιμα από το Internet, αποκτώντας πρόσβαση χωρίς απαραίτητα να χρειάζεται να υποκλέψουν κωδικούς.
31% των παραβιάσεων ξεκινούν με εκμετάλλευση ευπαθειών λογισμικού, σύμφωνα με το Verizon DBIR 2026. Πρόκειται για μια ουσιαστική αλλαγή: στην έρευνα της Verizon, η εκμετάλλευση ευπαθειών ξεπερνά πλέον τη χρήση κλεμμένων credentials ως αρχικό σημείο παραβίασης.
Η έκθεση X-Force Threat Intelligence Index 2026 της IBM ενισχύει την ίδια εικόνα. Σύμφωνα με τα δεδομένα των περιστατικών που διερεύνησε η X-Force, η εκμετάλλευση εφαρμογών προσβάσιμων από το Internet αναδείχθηκε στον συχνότερο μηχανισμό αρχικής πρόσβασης, σημειώνοντας αύξηση 44% σε σχέση με την προηγούμενη χρονιά.
Τι σημαίνει αυτό για μια διασυνδεδεμένη επιχείρηση;
Μια ευπάθεια σε μια εφαρμογή δεν περιορίζεται απαραίτητα στο συγκεκριμένο σύστημα.
Ας υποθέσουμε ότι μια επιχείρηση χρησιμοποιεί ένα cloud CRM το οποίο συνδέεται μέσω APIs με την τηλεφωνία, το Help Desk και την πλατφόρμα ενημέρωσης πελατών.
Εάν μια ευάλωτη εφαρμογή επιτρέψει μη εξουσιοδοτημένη πρόσβαση, η έκταση του περιστατικού θα εξαρτηθεί από τα δικαιώματα, τις διαθέσιμες διασυνδέσεις και τους ελέγχους ασφαλείας.
Ο επιτιθέμενος ενδέχεται να αποκτήσει πρόσβαση όχι μόνο σε μία εφαρμογή, αλλά και σε δεδομένα ή λειτουργίες άλλων συστημάτων.
Εδώ αναδεικνύεται η σημασία του attack surface management, δηλαδή της συστηματικής αναγνώρισης και προστασίας όλων των σημείων που θα μπορούσαν να αποτελέσουν στόχο επίθεσης.
Για τις επιχειρήσεις, οι πρακτικές προτεραιότητες περιλαμβάνουν τακτική εγκατάσταση ενημερώσεων ασφαλείας, καταγραφή των εφαρμογών που είναι προσβάσιμες από το Internet, έλεγχο των δικαιωμάτων πρόσβασης και περιορισμό των περιττών διασυνδέσεων.
Το ζητούμενο δεν είναι μόνο να διορθώνεται μια ευπάθεια. Είναι να περιορίζεται η δυνατότητα ενός περιστατικού να επεκταθεί πέρα από το αρχικό σύστημα.
2. Ransomware: Γιατί παραμένει τόσο σημαντική απειλή;
Το ransomware παραμένει μία από τις σοβαρότερες απειλές για τις επιχειρήσεις, επειδή μπορεί να συνδυάζει κρυπτογράφηση αρχείων, κλοπή δεδομένων, εκβιασμό και διακοπή κρίσιμων λειτουργιών.
Σύμφωνα με το Verizon DBIR 2026, το ransomware εμπλέκεται στο 48% των παραβιάσεων που εξετάστηκαν, έναντι 44% την προηγούμενη χρονιά.
Παράλληλα, το 69% των θυμάτων ransomware στο συγκεκριμένο δείγμα δεν κατέβαλε λύτρα.
Τα στοιχεία αυτά αποκαλύπτουν μια ενδιαφέρουσα αντίφαση: παρότι περισσότερα θύματα επιλέγουν να μην πληρώσουν, το ransomware εξακολουθεί να αποτελεί ιδιαίτερα διαδεδομένη απειλή.
Η ENISA Threat Landscape 2026 χαρακτηρίζει επίσης το ransomware ως τον τύπο περιστατικού με τον μεγαλύτερο βραχυπρόθεσμο αντίκτυπο στο ευρωπαϊκό περιβάλλον απειλών.
Το πραγματικό κόστος δεν περιορίζεται στα δεδομένα
Ας εξετάσουμε ένα διαφορετικό σενάριο.
Μια επιχείρηση αντιμετωπίζει επίθεση ransomware και χάνει προσωρινά την πρόσβαση στα συστήματα CRM και ERP.
Ακόμη και εάν η τηλεφωνική υπηρεσία της εξακολουθεί να λειτουργεί, οι εκπρόσωποι εξυπηρέτησης μπορεί να μην έχουν πρόσβαση σε πληροφορίες παραγγελιών, ιστορικό πελατών ή αιτήματα υποστήριξης.
Οι κλήσεις συνεχίζουν να πραγματοποιούνται, όμως η επιχείρηση δυσκολεύεται να εξυπηρετήσει.
Αυτό δείχνει ότι η διαθεσιμότητα μιας επιμέρους υπηρεσίας δεν ισοδυναμεί απαραίτητα με επιχειρησιακή συνέχεια.
Ένα Disaster Recovery Plan που προβλέπει μόνο την αποκατάσταση αρχείων ενδέχεται να μην επαρκεί.
Χρειάζεται επίσης να απαντά σε ερωτήματα όπως: Ποιες λειτουργίες έχουν προτεραιότητα; Πώς θα επικοινωνούν οι ομάδες εάν τα εσωτερικά εργαλεία δεν είναι διαθέσιμα; Πώς θα ενημερώνονται οι πελάτες; Και ποια εναλλακτικά κανάλια μπορούν να χρησιμοποιηθούν μέχρι την πλήρη αποκατάσταση;
Η ανθεκτικότητα δεν κρίνεται μόνο από το εάν η επιχείρηση διαθέτει backups, αλλά και από το εάν έχει δοκιμάσει την αποκατάστασή τους και γνωρίζει πώς θα συνεχίσει να λειτουργεί κατά τη διάρκεια ενός περιστατικού.
3. Phishing και Social Engineering: Γιατί ο ανθρώπινος παράγοντας παραμένει κρίσιμος;
Το phishing παραμένει σημαντικός κίνδυνος επειδή εκμεταλλεύεται την εμπιστοσύνη, την πίεση χρόνου και τις καθημερινές διαδικασίες των εργαζομένων για να αποσπάσει στοιχεία πρόσβασης ή να προκαλέσει μη εξουσιοδοτημένες ενέργειες.
Στην έκθεση ENISA Threat Landscape 2025, που ανέλυσε σχεδόν 4.900 επιλεγμένα περιστατικά της περιόδου Ιουλίου 2024 - Ιουνίου 2025, το phishing αναγνωρίστηκε ως ο κυρίαρχος μηχανισμός αρχικής διείσδυσης, με ποσοστό 60%, ακολουθούμενο από την εκμετάλλευση ευπαθειών με 21,3%.
Το στοιχείο αυτό δεν έρχεται σε αντίθεση με το 31% της Verizon για το 2026. Οι δύο έρευνες εξετάζουν διαφορετικά δείγματα, χρονικές περιόδους και μεθοδολογίες.
Η ουσία είναι ότι τόσο οι τεχνικές αδυναμίες όσο και η εξαπάτηση των χρηστών εξακολουθούν να προσφέρουν σημαντικές δυνατότητες πρόσβασης στους επιτιθέμενους.
Το phishing δεν περιορίζεται πλέον στο email
Ένα κακόβουλο email με εμφανή ορθογραφικά λάθη δεν είναι πλέον το μοναδικό χαρακτηριστικό παράδειγμα phishing.
Σήμερα, μια απόπειρα εξαπάτησης μπορεί να εμφανιστεί ως μήνυμα από συνεργάτη, ειδοποίηση από cloud εφαρμογή, αίτημα αλλαγής στοιχείων πληρωμής ή τηλεφωνική επικοινωνία που υποτίθεται ότι προέρχεται από ένα γνωστό πρόσωπο.
Η χρήση AI μπορεί να κάνει τέτοιες επικοινωνίες πιο καλογραμμένες, εξατομικευμένες και πειστικές.
Ειδικά σε διαδικασίες όπου οι εργαζόμενοι καλούνται να δράσουν γρήγορα, η τεχνολογική εξέλιξη του social engineering μεταβάλλει το επίπεδο κινδύνου.
Για παράδειγμα, ένας εργαζόμενος μπορεί να λάβει τηλεφωνική κλήση από κάποιον που ισχυρίζεται ότι εκπροσωπεί τεχνικό συνεργάτη και ζητά επείγουσα αλλαγή ρυθμίσεων ή κοινοποίηση κωδικού πρόσβασης.
Το κρίσιμο ζήτημα δεν είναι εάν ο καλών ακούγεται πειστικός, αλλά εάν η διαδικασία επιτρέπει την επαλήθευση της ταυτότητας και της νομιμότητας του αιτήματος.
Γιατί το MFA είναι απαραίτητο αλλά όχι αρκετό;
Το Multi-Factor Authentication (MFA) προσθέτει ένα σημαντικό επίπεδο προστασίας, καθώς απαιτεί περισσότερα από έναν κωδικό πρόσβασης για τη σύνδεση.
Ωστόσο, δεν εξαλείφει κάθε μορφή social engineering.
Ορισμένες επιθέσεις επιχειρούν να εξαπατήσουν τους χρήστες ώστε να εγκρίνουν αιτήματα σύνδεσης, να κοινοποιήσουν κωδικούς επαλήθευσης ή να παραχωρήσουν πρόσβαση σε κακόβουλες εφαρμογές.
Η προστασία χρειάζεται επομένως να συνδυάζει ισχυρή ταυτοποίηση, προσεκτική διαχείριση δικαιωμάτων και σαφείς διαδικασίες επαλήθευσης.
Η σωστή ερώτηση δεν είναι μόνο «Χρησιμοποιούμε MFA;», αλλά και «Ποιες κρίσιμες ενέργειες μπορεί να πραγματοποιήσει ένας χρήστης μετά την επιτυχή σύνδεση;».
4. Third-Party Risk: Μήπως ο μεγαλύτερος κίνδυνος βρίσκεται έξω από την επιχείρηση;
Οι κίνδυνοι που σχετίζονται με τρίτους παρόχους αυξάνονται, καθώς οι επιχειρήσεις βασίζουν όλο και περισσότερες λειτουργίες τους σε cloud πλατφόρμες, εξωτερικούς συνεργάτες, λογισμικό και διασυνδεδεμένα συστήματα.
Το Verizon DBIR 2026 καταγράφει συμμετοχή τρίτων στο 48% των παραβιάσεων του δείγματος, με αύξηση 60% σε σύγκριση με το προηγούμενο έτος.
48% των παραβιάσεων είχαν εμπλοκή τρίτων χωρίς να σημαίνει ότι όλες προκλήθηκαν άμεσα από τον ίδιο τον τρίτο πάροχο.
Γιατί έχει σημασία; Διότι η εξωτερική ανάθεση μιας υπηρεσίας δεν συνεπάγεται αυτομάτως και μεταφορά της επιχειρησιακής ευθύνης.
Μια επιχείρηση μπορεί να μην αναπτύσσει η ίδια το λογισμικό που χρησιμοποιεί, αλλά εξακολουθεί να εξαρτάται από τη διαθεσιμότητα, την ασφάλεια και τη σωστή λειτουργία του.
Οι integrations αυξάνουν την παραγωγικότητα, αλλά απαιτούν και έλεγχο
Ας υποθέσουμε ότι μια επιχείρηση χρησιμοποιεί:
- Ένα CRM για τη διαχείριση των πελατών.
- Ένα Help Desk για αιτήματα υποστήριξης.
- Μια cloud τηλεφωνική πλατφόρμα.
- Μια εφαρμογή messaging για αυτόματες ειδοποιήσεις.
- Μια πλατφόρμα AI για την αυτοματοποίηση απαντήσεων.
Όταν τα συστήματα αυτά συνδέονται, δημιουργείται ένα αποτελεσματικό περιβάλλον επικοινωνίας. Όμως κάθε διασύνδεση εισάγει και νέα ερωτήματα ασφαλείας.
Ποιο σύστημα έχει πρόσβαση σε ποια δεδομένα; Ποια APIs μπορούν να ενεργοποιήσουν ενέργειες; Πώς προστατεύονται τα authentication tokens; Τι συμβαίνει όταν ένας συνεργάτης ή μια εφαρμογή παραβιαστεί;
Η αρχή του least privilege, σύμφωνα με την οποία κάθε χρήστης ή εφαρμογή λαμβάνει μόνο τα απολύτως απαραίτητα δικαιώματα, αποκτά ιδιαίτερη σημασία.
Το ίδιο ισχύει για την τακτική αναθεώρηση δικαιωμάτων, την ασφαλή διαχείριση API credentials, την παρακολούθηση ασυνήθιστης δραστηριότητας και τη δυνατότητα άμεσης ανάκλησης πρόσβασης.
Οι διασυνδέσεις VoIP τηλεφωνίας με CRM και πλατφόρμες εξυπηρέτησης πελατών αποτελούν χαρακτηριστικό παράδειγμα του πώς οι επικοινωνίες γίνονται μέρος ενός ευρύτερου επιχειρησιακού οικοσυστήματος.
Αυτή η εξέλιξη προσφέρει περισσότερες δυνατότητες, αλλά αναδεικνύει και την ανάγκη για αρχιτεκτονική με σαφή όρια πρόσβασης και ελέγχου.
Μια καλή διασύνδεση δεν πρέπει μόνο να επιτρέπει τη ροή πληροφοριών. Πρέπει να καθιστά σαφές ποιος μπορεί να έχει πρόσβαση σε αυτές, υπό ποιες προϋποθέσεις και με ποια δικαιώματα.
5. Πώς αλλάζει το AI τους κινδύνους κυβερνοασφάλειας;
Η Τεχνητή Νοημοσύνη μεταβάλλει το τοπίο της κυβερνοασφάλειας με δύο τρόπους: μπορεί να ενισχύσει τις δυνατότητες των επιτιθέμενων, ενώ ταυτόχρονα δημιουργεί νέους κινδύνους όταν ενσωματώνεται σε επιχειρησιακά συστήματα χωρίς επαρκείς ελέγχους.
Σύμφωνα με το Global Cybersecurity Outlook 2026 του World Economic Forum:
- 94% των συμμετεχόντων θεωρεί το AI σημαντικότερο παράγοντα αλλαγής στην κυβερνοασφάλεια το επόμενο έτος.
- 87% αναγνώρισε τις ευπάθειες AI ως τον ταχύτερα αυξανόμενο κυβερνοκίνδυνο κατά το 2025.
Η ίδια έρευνα διαπιστώνει ότι το ποσοστό των οργανισμών που διαθέτουν διαδικασίες αξιολόγησης της ασφάλειας εργαλείων AI αυξήθηκε από 37% το 2025 σε 64% το 2026.
Αυτό δείχνει ότι η αγορά αρχίζει να μετακινείται από το ερώτημα «Πώς μπορούμε να χρησιμοποιήσουμε AI;» στο «Πώς μπορούμε να το ενσωματώσουμε με ασφάλεια;».
Από το AI ως εργαλείο στο AI ως μέρος των επιχειρησιακών συστημάτων
Ένα AI εργαλείο που χρησιμοποιείται για τη σύνταξη ενός κειμένου έχει διαφορετικό προφίλ κινδύνου από έναν AI Agent που συνδέεται με CRM, αναζητά δεδομένα πελατών και πραγματοποιεί ενέργειες σε πραγματικό χρόνο.
Στη δεύτερη περίπτωση, η ασφάλεια δεν αφορά μόνο τα δεδομένα που επεξεργάζεται το μοντέλο.
Αφορά επίσης:
- Τα συστήματα στα οποία έχει πρόσβαση.
- Τα δικαιώματα που διαθέτει.
- Τις πληροφορίες που μπορεί να ανακτήσει ή να αποκαλύψει.
- Τις ενέργειες που μπορεί να πραγματοποιήσει.
- Τον τρόπο με τον οποίο ελέγχονται και καταγράφονται αυτές οι ενέργειες.
- Τη δυνατότητα ανθρώπινης παρέμβασης.
Ειδικά οι AI Agents δημιουργούν μια σημαντική νέα παράμετρο: δεν επεξεργάζονται απλώς πληροφορίες, αλλά μπορούν, ανάλογα με την υλοποίηση, να ενεργούν βάσει αυτών.
Τι είναι το Prompt Injection και γιατί αφορά τις επιχειρήσεις;
Το prompt injection είναι μια κατηγορία επίθεσης κατά την οποία κακόβουλες οδηγίες ενσωματώνονται σε περιεχόμενο που επεξεργάζεται ένα AI σύστημα, με στόχο να επηρεάσουν τη συμπεριφορά του.
Για παράδειγμα, ένας AI Agent μπορεί να αναλύει email πελατών ή καταχωρίσεις από μια εξωτερική βάση γνώσης.
Εάν το σύστημα δεν διαχωρίζει σωστά τις μη έμπιστες πληροφορίες από τις εξουσιοδοτημένες οδηγίες, το κακόβουλο περιεχόμενο μπορεί να επιχειρήσει να προκαλέσει ανεπιθύμητες ενέργειες.
Το πρόβλημα γίνεται σοβαρότερο όταν ο AI Agent διαθέτει πρόσβαση σε επιχειρησιακά εργαλεία.
Εδώ η προστασία δεν βασίζεται μόνο στη διατύπωση καλύτερων prompts. Χρειάζονται περιορισμένα δικαιώματα, έλεγχος των εργαλείων που μπορεί να χρησιμοποιήσει ο Agent, επιβεβαίωση ευαίσθητων ενεργειών και σαφής διαχωρισμός μεταξύ δεδομένων και οδηγιών.
Γιατί το Voice AI προσθέτει μια ακόμη διάσταση ασφαλείας;
Οι AI Voice Agents ενσωματώνουν την Τεχνητή Νοημοσύνη στις επιχειρησιακές τηλεφωνικές επικοινωνίες, επιτρέποντας την αυτοματοποιημένη εξυπηρέτηση πελατών και τη διασύνδεση με CRM και άλλα επιχειρησιακά συστήματα. Ωστόσο, η ασφαλής λειτουργία τους απαιτεί ελέγχους πρόσβασης, επαλήθευση ταυτότητας και σαφείς κανόνες εξουσιοδότησης για την εκτέλεση ενεργειών.
Ας υποθέσουμε ότι ένας πελάτης καλεί για να αλλάξει τη διεύθυνση παράδοσης μιας παραγγελίας.
Ο AI Agent μπορεί να κατανοεί το αίτημα και να έχει πρόσβαση στα σχετικά στοιχεία. Όμως η αναγνώριση του αιτήματος δεν ισοδυναμεί με επαλήθευση της ταυτότητας του καλούντος.
Η εκτέλεση μιας τέτοιας αλλαγής απαιτεί ξεχωριστούς κανόνες εξουσιοδότησης.
Αυτό ισχύει ακόμη περισσότερο για ενέργειες υψηλότερου κινδύνου, όπως αλλαγές προσωπικών στοιχείων, πρόσβαση σε οικονομικά δεδομένα ή τροποποίηση υπηρεσιών.
Για τις επιχειρήσεις που ενσωματώνουν AI Voice και Conversational πλατφόρμες στην τηλεφωνία τους, η ασφάλεια πρέπει να εξετάζεται σε ολόκληρη τη διαδρομή: από την τηλεφωνική σύνδεση και την AI πλατφόρμα μέχρι τα APIs και τα συστήματα στα οποία έχει πρόσβαση ο Agent.
Η ικανότητα ενός AI Agent να κατανοεί ένα αίτημα δεν πρέπει να συγχέεται με την εξουσιοδότησή του να το εκτελέσει.
6. Πόσο ασφαλείς είναι οι επιχειρησιακές επικοινωνίες;
Η ασφάλεια των επιχειρησιακών επικοινωνιών αφορά πολύ περισσότερα από την προστασία του περιεχομένου μιας τηλεφωνικής κλήσης ή ενός μηνύματος. Περιλαμβάνει την ταυτότητα του αποστολέα ή καλούντος, την προστασία της τηλεφωνικής υποδομής, τη διαχείριση πρόσβασης και τη διαθεσιμότητα των υπηρεσιών.
Η επικοινωνία αποτελεί κρίσιμο κομμάτι των καθημερινών επιχειρησιακών λειτουργιών.
Μέσω τηλεφώνου, email και messaging πραγματοποιούνται ενέργειες όπως η εξυπηρέτηση πελατών, η έγκριση διαδικασιών, ο συντονισμός συνεργατών και η ανταλλαγή επιχειρησιακών πληροφοριών.
Όταν ένα από αυτά τα κανάλια χρησιμοποιείται για εξαπάτηση ή παραβιάζεται, οι συνέπειες μπορούν να επεκταθούν πολύ πέρα από την ίδια την επικοινωνία.
Caller ID Spoofing: Μπορούμε να εμπιστευόμαστε τον αριθμό που εμφανίζεται στην οθόνη;
Το Caller ID Spoofing (CLI Spoofing) είναι η πρακτική παραποίησης του εμφανιζόμενου αριθμού καλούντος, ώστε μια τηλεφωνική κλήση να φαίνεται ότι προέρχεται από διαφορετικό αριθμό.
Σε συνδυασμό με τεχνικές social engineering, μπορεί να χρησιμοποιηθεί για την εξαπάτηση επιχειρήσεων και καταναλωτών.
Ένας εργαζόμενος μπορεί, για παράδειγμα, να λάβει κλήση από αριθμό που φαίνεται να ανήκει σε γνωστό συνεργάτη. Αυτό όμως δεν αποτελεί από μόνο του απόδειξη της ταυτότητας του καλούντος.
Οι διαδικασίες επιβεβαίωσης αποκτούν επομένως ιδιαίτερη σημασία, ειδικά όταν μια τηλεφωνική επικοινωνία αφορά πληρωμές, αλλαγές λογαριασμών, στοιχεία πρόσβασης ή εμπιστευτικές πληροφορίες.
Η αντιμετώπιση τέτοιων απειλών αφορά τόσο τους τηλεπικοινωνιακούς παρόχους όσο και τις επιχειρήσεις που χρησιμοποιούν τις υπηρεσίες.
Στην Ελλάδα, η εφαρμογή μέτρων κατά του CLI Spoofing αποτελεί επίσης αντικείμενο ρυθμιστικών παρεμβάσεων από την ΕΕΤΤ.
Παρότι τα τεχνικά μέτρα μπορούν να περιορίσουν συγκεκριμένες μορφές παραποίησης, δεν υποκαθιστούν την ανάγκη επαλήθευσης της ταυτότητας σε κρίσιμες επιχειρησιακές διαδικασίες.
VoIP Security: Τι πρέπει να προστατεύεται σε ένα σύγχρονο τηλεφωνικό περιβάλλον;
Η ασφάλεια VoIP τηλεφωνίας αποτελεί βασικό παράγοντα προστασίας των επιχειρησιακών επικοινωνιών. Σε ένα σύγχρονο τηλεφωνικό περιβάλλον, η προστασία δεν περιορίζεται στις κλήσεις, αλλά περιλαμβάνει τα SIP credentials, την πρόσβαση στο τηλεφωνικό κέντρο (PBX), τις τηλεφωνικές συσκευές και τις διασυνδέσεις με άλλες επιχειρησιακές εφαρμογές.
Όπου υποστηρίζονται και έχουν ρυθμιστεί κατάλληλα, τεχνολογίες όπως TLS και SRTP μπορούν να συμβάλουν στην προστασία της σηματοδοσίας και των ροών φωνής αντίστοιχα.
Παράλληλα, η παρακολούθηση ασυνήθιστης τηλεφωνικής δραστηριότητας μπορεί να βοηθήσει στον εντοπισμό περιστατικών όπως μη εξουσιοδοτημένες εξερχόμενες κλήσεις ή απότομες μεταβολές στη χρήση υπηρεσιών.
Ένα ολοκληρωμένο πλαίσιο ασφάλειας πρέπει επομένως να περιλαμβάνει ισχυρή διαχείριση credentials, περιορισμό δικαιωμάτων, τακτικές ενημερώσεις των τηλεφωνικών συστημάτων, ασφαλείς ρυθμίσεις διασύνδεσης και μηχανισμούς παρακολούθησης.
Ειδικά όταν η τηλεφωνία συνδέεται με CRM, πλατφόρμες συνεργασίας ή AI υπηρεσίες, αποκτά σημασία και η ασφάλεια των συστημάτων που βρίσκονται πέρα από το ίδιο το τηλεφωνικό δίκτυο.
7. Γιατί η επιχειρησιακή ανθεκτικότητα γίνεται εξίσου σημαντική με την πρόληψη;
Η επιχειρησιακή ανθεκτικότητα (business resilience) είναι η ικανότητα ενός οργανισμού να διατηρεί κρίσιμες λειτουργίες, να περιορίζει τις επιπτώσεις ενός περιστατικού και να αποκαθιστά τις υπηρεσίες του αποτελεσματικά.
Η κυβερνοασφάλεια παραδοσιακά συνδέεται έντονα με την αποτροπή μη εξουσιοδοτημένης πρόσβασης.
Ωστόσο, κανένα σύστημα προστασίας δεν μπορεί να εγγυηθεί ότι δεν θα υπάρξει ποτέ περιστατικό.
Αυτό μεταφέρει μέρος της προσοχής από την αποκλειστική πρόληψη στην προετοιμασία για τη διαχείριση και την αποκατάσταση.
Η ENISA Threat Landscape 2026 αναδεικνύει την αυξανόμενη σημασία των ψηφιακών εξαρτήσεων, ενώ το World Economic Forum επισημαίνει ότι οι διαταραχές σε διασυνδεδεμένες υποδομές μπορούν να προκαλέσουν επιπτώσεις πέρα από το αρχικό σύστημα.
Τι συμβαίνει εάν μια επιχείρηση χάσει την πρόσβαση στα βασικά της κανάλια επικοινωνίας;
Ας υποθέσουμε ότι μια επιχείρηση αντιμετωπίζει σοβαρό περιστατικό κυβερνοασφάλειας που επηρεάζει το εταιρικό email και το σύστημα εξυπηρέτησης πελατών.
- Πώς θα ενημερώσει τους πελάτες της;
- Πώς θα επικοινωνήσουν μεταξύ τους οι ομάδες της;
- Ποιος θα συντονίσει την αντιμετώπιση του περιστατικού και μέσω ποιου καναλιού;
Η απάντηση δεν μπορεί να βασίζεται αποκλειστικά στις ίδιες εφαρμογές που ενδέχεται να έχουν επηρεαστεί.
Ένα ολοκληρωμένο business continuity plan χρειάζεται να προβλέπει εναλλακτικούς τρόπους επικοινωνίας, σαφώς καθορισμένες αρμοδιότητες, διαδικασίες ενημέρωσης και τακτικές δοκιμές.
Η ύπαρξη περισσότερων καναλιών από μόνη της δεν εξασφαλίζει ανθεκτικότητα. Εάν όλα βασίζονται στην ίδια υποδομή ή στον ίδιο μηχανισμό ταυτοποίησης, μπορεί να επηρεαστούν ταυτόχρονα.
Γιατί το redundancy και το failover έχουν επιχειρησιακή σημασία;
Η πλεονασματική υποδομή (redundancy) και οι μηχανισμοί εναλλακτικής δρομολόγησης (failover) μπορούν να μειώσουν τον κίνδυνο διακοπής μιας υπηρεσίας όταν ένα επιμέρους στοιχείο της υποδομής παρουσιάσει πρόβλημα.
Για παράδειγμα, σε ένα περιβάλλον τηλεφωνίας υψηλής διαθεσιμότητας, η ύπαρξη εναλλακτικών διαδρομών και κατάλληλων μηχανισμών αποκατάστασης μπορεί να βοηθήσει στη συνέχιση της επικοινωνίας υπό συγκεκριμένες συνθήκες αστοχίας.
Αυτό όμως δεν σημαίνει ότι το redundancy αποτελεί από μόνο του μέτρο προστασίας απέναντι σε όλες τις κυβερνοεπιθέσεις.
Εάν μια παραβίαση επηρεάζει κοινά credentials, κοινές διαχειριστικές λειτουργίες ή κοινές εξαρτήσεις, οι εφεδρικές υποδομές μπορεί επίσης να επηρεαστούν.
Επομένως, η ανθεκτικότητα χρειάζεται να συνδυάζει τεχνική διαθεσιμότητα, διαχωρισμό κρίσιμων υποδομών, ασφαλή διαχείριση πρόσβασης και σαφείς διαδικασίες αντιμετώπισης περιστατικών.
Η πραγματική ανθεκτικότητα δεν είναι μόνο να υπάρχει εναλλακτική υποδομή. Είναι να γνωρίζουμε εάν αυτή μπορεί πράγματι να λειτουργήσει όταν τη χρειαστούμε.
Πώς πρέπει να επαναπροσδιορίσουν οι επιχειρήσεις τη στρατηγική κυβερνοασφάλειας;
Η στρατηγική κυβερνοασφάλειας το 2026 χρειάζεται να βασίζεται στη συνολική εικόνα των επιχειρησιακών συστημάτων και όχι σε απομονωμένες τεχνολογικές λύσεις.
Η IBM, στην έκθεση X-Force Threat Intelligence Index 2026, επισημαίνει ότι πολλά σοβαρά περιστατικά εξακολουθούν να συνδέονται με ελλείψεις σε βασικούς μηχανισμούς προστασίας, παρά την ανάπτυξη πιο προηγμένων τεχνολογιών ασφαλείας.
Αυτό αναδεικνύει ένα κρίσιμο σημείο: η υιοθέτηση προηγμένων εργαλείων δεν υποκαθιστά την ανάγκη για σωστά σχεδιασμένες βασικές διαδικασίες.
Για μια επιχείρηση που αξιοποιεί cloud υποδομές, APIs, τηλεφωνία και AI, οι σημαντικότερες προτεραιότητες μπορούν να οργανωθούν γύρω από πέντε άξονες.
1. Γνωρίστε τις τεχνολογικές σας εξαρτήσεις
Καταγράψτε όχι μόνο τις εφαρμογές που χρησιμοποιείτε, αλλά και τις σχέσεις μεταξύ τους.
Ποιες πλατφόρμες συνδέονται με το CRM; Ποια εργαλεία έχουν πρόσβαση σε δεδομένα πελατών; Ποιες επιχειρησιακές λειτουργίες εξαρτώνται από έναν εξωτερικό πάροχο;
Ένας χάρτης τεχνολογικών εξαρτήσεων μπορεί να αναδείξει κινδύνους που δεν γίνονται αντιληπτοί όταν εξετάζεται κάθε εφαρμογή ξεχωριστά.
2. Προστατεύστε τις ταυτότητες και τα δικαιώματα πρόσβασης
Εφαρμόστε MFA, όπου είναι διαθέσιμο, και προτιμήστε phishing-resistant μηχανισμούς για λογαριασμούς υψηλού κινδύνου.
Περιορίστε τα δικαιώματα χρηστών και εφαρμογών στο απολύτως απαραίτητο επίπεδο.
Ελέγχετε τακτικά την πρόσβαση εργαζομένων, συνεργατών και τρίτων εφαρμογών, ιδιαίτερα όταν αλλάζουν ρόλοι ή ολοκληρώνονται συνεργασίες.
3. Αντιμετωπίστε τα APIs και τις integrations ως μέρος της επιφάνειας επίθεσης
Οι διασυνδέσεις μεταξύ εφαρμογών χρειάζονται την ίδια προσοχή με τις ίδιες τις εφαρμογές.
Ασφαλής αποθήκευση credentials, περιορισμένα API permissions, έλεγχος πρόσβασης, καταγραφή ενεργειών και δυνατότητα ανάκλησης tokens είναι βασικές παράμετροι.
Για παράδειγμα, όταν η VoIP τηλεφωνία διασυνδέεται με πλατφόρμες επικοινωνίας και συνεργασίας, πρέπει να λαμβάνεται υπόψη ολόκληρη η αρχιτεκτονική της λύσης, όχι μόνο η λειτουργικότητα της διασύνδεσης.
4. Θέστε όρια στις αυτοματοποιημένες ενέργειες και στους AI Agents
Η αυτοματοποίηση δεν πρέπει να συνεπάγεται ανεξέλεγκτη πρόσβαση.
Καθορίστε ποιες ενέργειες μπορεί να ολοκληρώσει αυτόνομα ένα AI σύστημα και ποιες απαιτούν πρόσθετη επαλήθευση ή ανθρώπινη έγκριση.
Εξετάστε επίσης πώς καταγράφονται οι ενέργειες, πώς περιορίζονται τα διαθέσιμα δεδομένα και πώς αντιμετωπίζονται ασυνήθιστες ή μη αναμενόμενες συμπεριφορές.
5. Δοκιμάστε την επιχειρησιακή σας συνέχεια
Μην περιορίζεστε στην ύπαρξη ενός εγγράφου business continuity.
Πραγματοποιήστε ασκήσεις που εξετάζουν τι συμβαίνει όταν δεν είναι διαθέσιμο ένα κρίσιμο σύστημα ή κανάλι επικοινωνίας.
Ποιος αποφασίζει; Ποιος ενημερώνει τους πελάτες; Ποια λειτουργία αποκαθίσταται πρώτη; Υπάρχει εναλλακτικός τρόπος εξυπηρέτησης;
Οι απαντήσεις σε αυτά τα ερωτήματα είναι συχνά πιο χρήσιμες από την προσθήκη ενός ακόμη εργαλείου ασφαλείας.
Πώς συνδέονται τελικά η κυβερνοασφάλεια, το AI και οι επιχειρησιακές επικοινωνίες;
Η κυβερνοασφάλεια, το AI και οι επιχειρησιακές επικοινωνίες συγκλίνουν επειδή βασίζονται όλο και περισσότερο σε κοινές υποδομές, διασυνδεδεμένες εφαρμογές και αυτοματοποιημένες ροές πληροφοριών.
Ένα σύγχρονο περιβάλλον customer service μπορεί να περιλαμβάνει τηλεφωνία, CRM, messaging, AI Voice Agents και Help Desk.
Για τον πελάτη, όλα αυτά αποτελούν μία εμπειρία εξυπηρέτησης.
Για την επιχείρηση, όμως, αποτελούν ένα σύνολο διαφορετικών τεχνολογικών συστημάτων που πρέπει να συνεργάζονται αξιόπιστα και με ασφάλεια.
Αυτό δημιουργεί μια νέα πρόκληση.
Η αξιολόγηση της τεχνολογίας δεν μπορεί πλέον να βασίζεται αποκλειστικά στο τι μπορεί να κάνει κάθε σύστημα. Πρέπει επίσης να εξετάζει πώς συνδέεται, ποια δεδομένα ανταλλάσσει, τι δικαιώματα χρειάζεται και πώς συμπεριφέρεται όταν κάτι δεν λειτουργεί όπως αναμένεται.
Από την οπτική μιας εταιρείας τεχνολογίας και τηλεπικοινωνιών, αυτή είναι ίσως μία από τις σημαντικότερες μετατοπίσεις της αγοράς.
Η επιχειρησιακή τηλεφωνία δεν λειτουργεί πλέον απαραίτητα ως ένα ανεξάρτητο σύστημα. Μέσω cloud υποδομών, SIP, APIs και integrations, μπορεί να συνδέεται με εργαλεία που υποστηρίζουν τις πωλήσεις, την εξυπηρέτηση και την αυτοματοποίηση.
Αυτό μετατρέπει την τηλεφωνική υποδομή σε μέρος ενός ευρύτερου επιχειρησιακού περιβάλλοντος.
Αντίστοιχα, η ενσωμάτωση του AI δημιουργεί νέες δυνατότητες επικοινωνίας, αλλά απαιτεί και σαφέστερους κανόνες για την πρόσβαση σε δεδομένα, την επαλήθευση της ταυτότητας και τη διαχείριση ενεργειών.
Η ανάπτυξη πιο έξυπνων συστημάτων επικοινωνίας χρειάζεται επομένως να συνοδεύεται από εξίσου ώριμο σχεδιασμό ασφάλειας και ανθεκτικότητας.
Το μέλλον της επιχειρησιακής επικοινωνίας δεν θα καθοριστεί μόνο από το πόσο συνδεδεμένα ή αυτοματοποιημένα είναι τα συστήματα, αλλά και από το πόσο αξιόπιστα μπορούν να λειτουργούν μαζί.
Cybersecurity in 2026: Από την προστασία συστημάτων στην επιχειρησιακή ανθεκτικότητα
Οι κίνδυνοι κυβερνοασφάλειας του 2026 δείχνουν ότι η προστασία μιας επιχείρησης δεν μπορεί πλέον να αντιμετωπίζεται ως ένα αποκλειστικά τεχνικό ζήτημα. Το phishing, το ransomware και οι ευπάθειες λογισμικού εξακολουθούν να αποτελούν σοβαρές απειλές. Την ίδια στιγμή, η διεύρυνση των cloud υπηρεσιών, των APIs και των AI εφαρμογών δημιουργεί νέες τεχνολογικές εξαρτήσεις. Το ζητούμενο, επομένως, δεν είναι απλώς η υιοθέτηση περισσότερων εργαλείων προστασίας.
Είναι η δημιουργία ενός περιβάλλοντος στο οποίο η πρόσβαση ελέγχεται, τα συστήματα συνεργάζονται με σαφείς κανόνες και οι κρίσιμες λειτουργίες μπορούν να συνεχιστούν ακόμη και όταν προκύπτει ένα περιστατικό. Ο Cybersecurity Awareness Month αποτελεί μια χρήσιμη υπενθύμιση αυτής της ανάγκης. Όμως η κυβερνοασφάλεια δεν μπορεί να περιορίζεται σε μια ετήσια καμπάνια ενημέρωσης. Πρέπει να αποτελεί μέρος των καθημερινών τεχνολογικών και επιχειρησιακών αποφάσεων.
Γιατί όσο περισσότερο συνδεδεμένη γίνεται μια επιχείρηση, τόσο σημαντικότερο είναι να γνωρίζει όχι μόνο πώς λειτουργούν τα συστήματά της, αλλά και πώς προστατεύονται όταν κάτι πάει στραβά.